
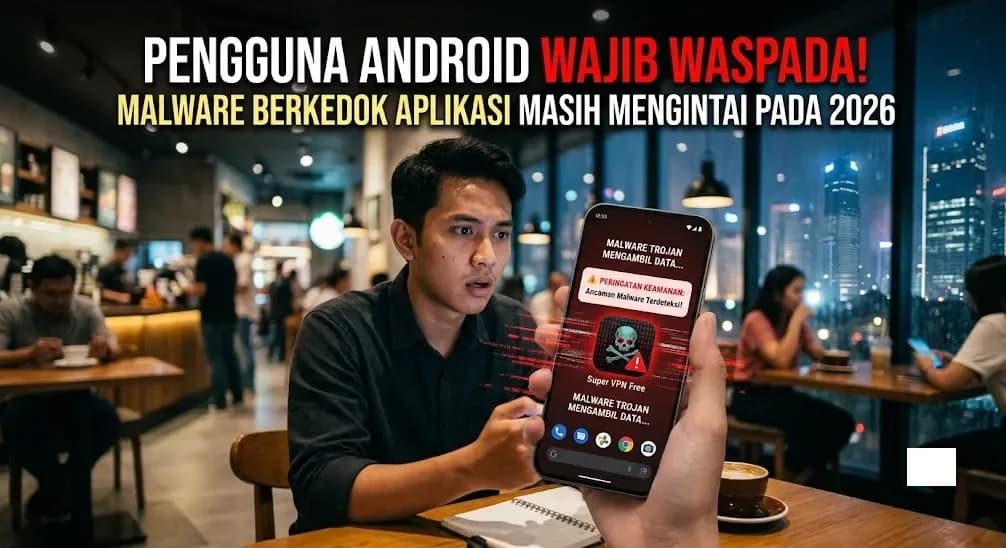
Malware Berkedok Aplikasi Masih Mengintai Pengguna Android

Oleh
Reading Comfort
adjust the font size
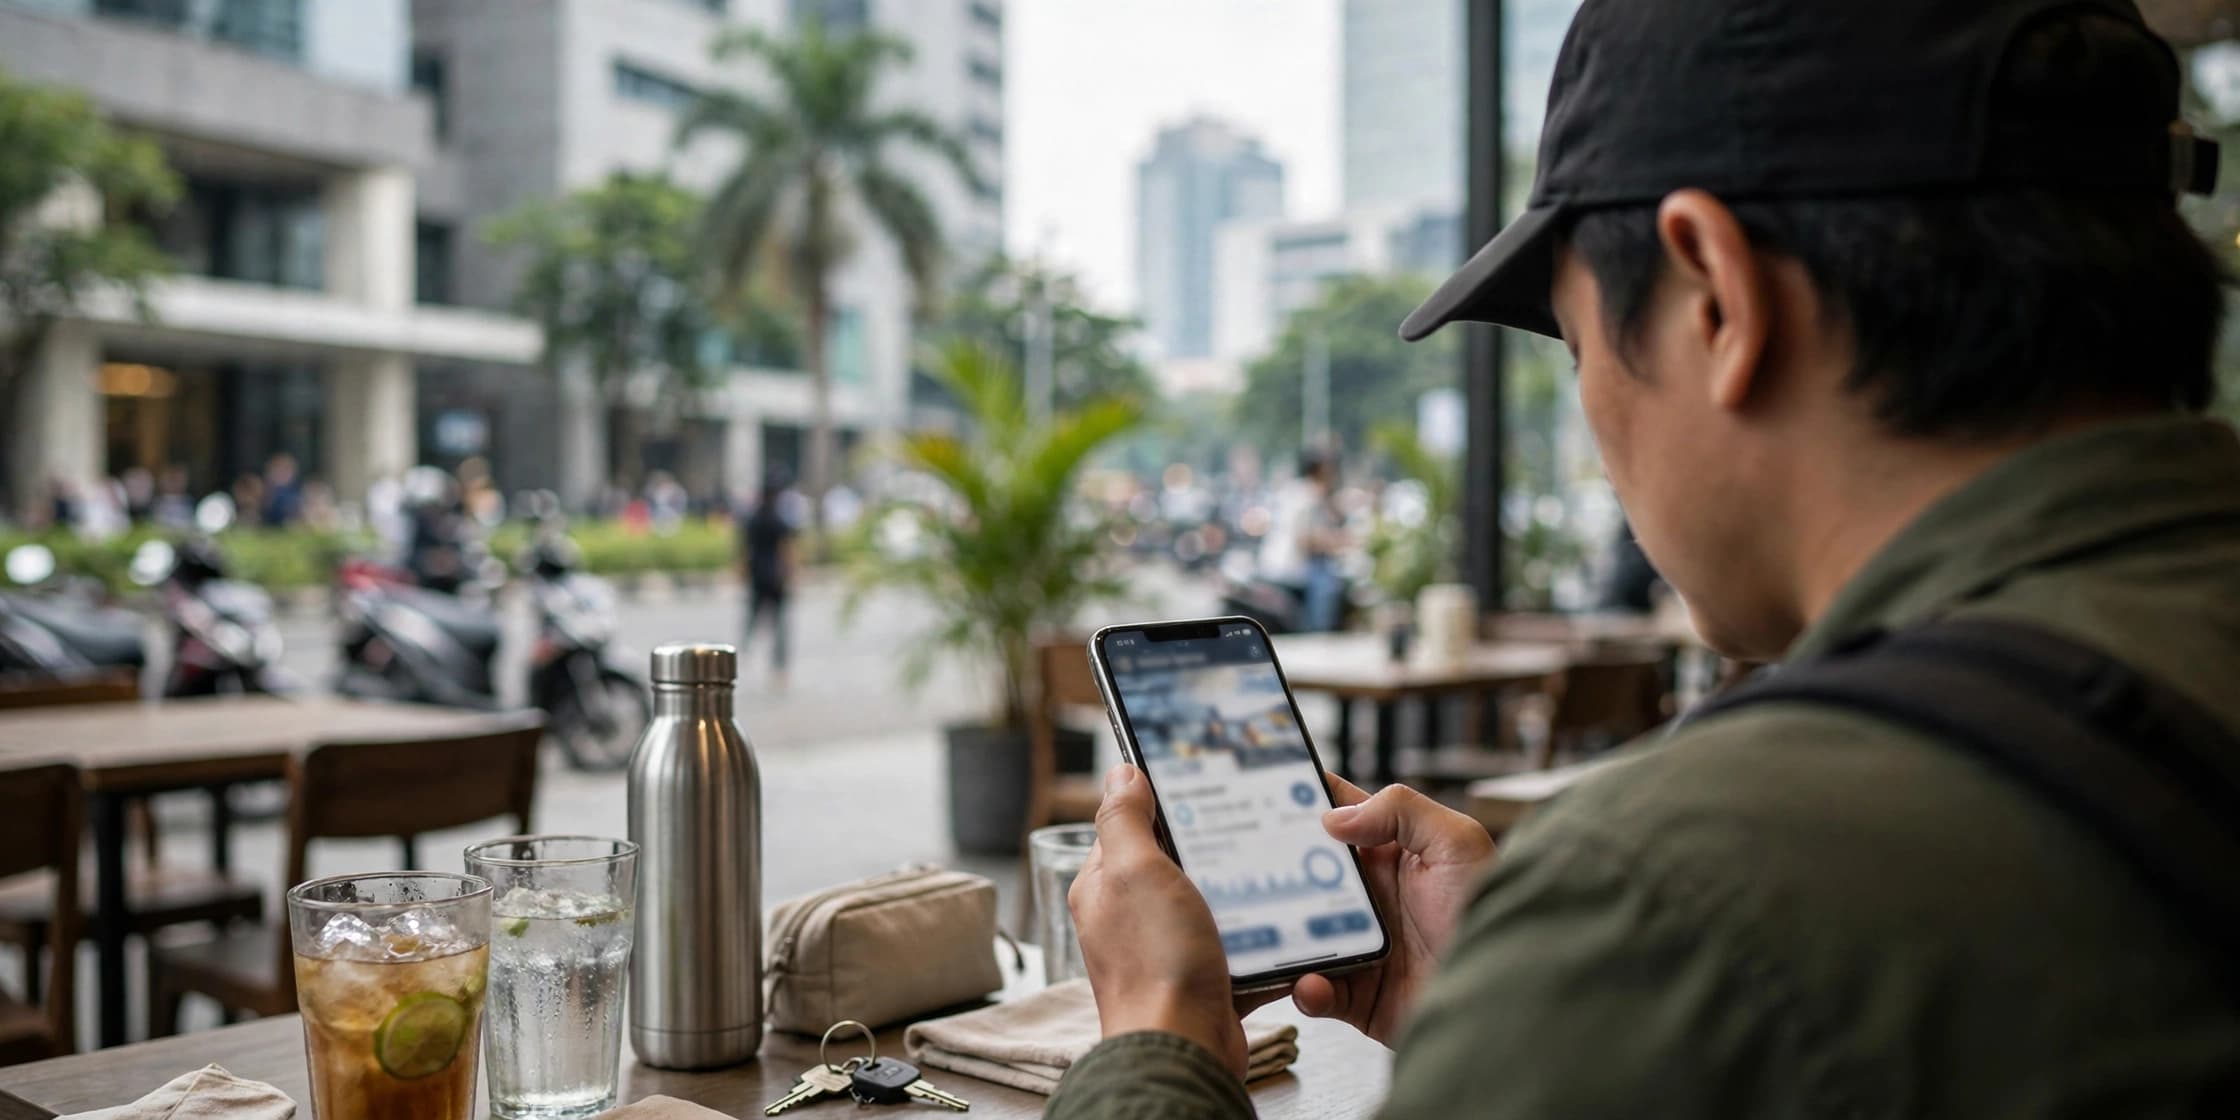
INTARTA.com - Pengguna Android diminta semakin berhati-hati saat mengunduh aplikasi, termasuk yang tersedia di toko aplikasi resmi. Meski sistem keamanan terus ditingkatkan, pelaku kejahatan digital juga terus mengembangkan metode baru untuk menyusupkan malware ke perangkat pengguna.
Berbeda dengan beberapa tahun lalu ketika aplikasi pembersih palsu menjadi ancaman utama, tren serangan pada 2026 menunjukkan pelaku lebih banyak menyamarkan malware sebagai aplikasi produktivitas, VPN, dompet kripto, pembaca PDF, hingga aplikasi berbasis kecerdasan buatan. Temuan ini dilaporkan sejumlah perusahaan keamanan siber, termasuk Trend Micro, ThreatFabric, Zimperium, dan Google.
Baca Juga:Peringatan Serangan Palsu Mengguncang Aplikasi Siaga, Warga Diminta Tetap TenangModus Serangan Semakin Sulit Dikenali
Malware modern tidak selalu langsung mencuri data setelah dipasang. Sebagian malware meminta izin Accessibility Service atau layanan aksesibilitas Android. Jika pengguna memberikan izin itu tanpa memahami risikonya, pelaku bisa memperoleh kendali lebih luas atas perangkat, termasuk membaca isi layar, menekan tombol secara otomatis, hingga mencuri kode autentikasi yang dikirim lewat SMS atau aplikasi.
Teknik lain yang semakin sering digunakan adalah overlay attack, yaitu menampilkan halaman login palsu yang menyerupai aplikasi resmi untuk mencuri nama pengguna dan kata sandi.
Baca Juga:Ketika Kecerdasan Buatan Membongkar Celah Keamanan di Jantung InternetPerlindungan Google Semakin Mengandalkan AI
Untuk menghadapi ancaman tersebut, Google terus memperbarui Google Play Protect. Pada 2026, sistem keamanan ini tidak hanya memindai aplikasi sebelum dipublikasikan di Play Store, tetapi juga menggunakan kecerdasan buatan untuk mendeteksi perilaku mencurigakan pada aplikasi yang sudah terpasang, termasuk aplikasi dari luar Play Store.
Google juga memperluas kemampuan pemindaian real-time guna mencegah malware memanfaatkan teknik baru yang belum pernah dikenali sebelumnya.
Malware yang Paling Disorot
Beberapa keluarga malware Android yang banyak menjadi perhatian komunitas keamanan siber sepanjang 2025 hingga 2026 antara lain Anatsa (TeaBot) yang menargetkan aplikasi perbankan, Crocodilus yang menyasar layanan keuangan digital, GodFather yang memakai teknik overlay untuk mencuri kredensial, SpyNote yang mampu memantau aktivitas perangkat dan mencuri data, serta PlayPraetor yang memanfaatkan aplikasi palsu untuk memperoleh akses ke perangkat.
Malware tersebut umumnya tidak hanya memburu akun Google, tetapi juga akun media sosial, mobile banking, dompet kripto, hingga aplikasi pembayaran digital.
Cara Melindungi Perangkat Android
Pakar keamanan menyarankan beberapa langkah sederhana untuk mengurangi risiko menjadi korban: mengunduh aplikasi hanya dari sumber tepercaya, memeriksa identitas pengembang dan ulasan pengguna sebelum memasang aplikasi, tidak memberikan izin aksesibilitas kepada aplikasi yang tidak benar-benar memerlukannya, selalu memperbarui Android dan aplikasi ke versi terbaru, memastikan Google Play Protect tetap aktif, dan menghapus aplikasi yang sudah tidak digunakan atau meminta izin berlebihan.
Pengguna juga sebaiknya tidak mudah tergiur aplikasi yang menawarkan pembersih ajaib. Meski aplikasi cleaner palsu yang sempat beredar pada 2020 telah lama dihapus dari Google Play, pola yang dipakai pelaku masih sering muncul dengan nama dan tampilan berbeda. Karena itu, nama aplikasi atau jumlah unduhan saja bukan indikator keamanan. Memeriksa izin aplikasi, reputasi pengembang, serta memperbarui perangkat secara berkala menjadi langkah penting untuk menjaga keamanan data pribadi.
Tambahkan Intarta Sebagai Sumber Utama di Google untuk Dapatkan Berita Eksklusif.
Topik
intarta
Berita & Media
Diskusi
Memuat…
Memuat komentar…
Berita Terkait
Peringatan Serangan Palsu Mengguncang Aplikasi Siaga, Warga Diminta Tetap Tenang
Ketika Kecerdasan Buatan Membongkar Celah Keamanan di Jantung Internet
Gugatan Baru Menyeret Perusahaan AI Usai Kematian Seorang Pengguna
AI Microsoft Bisa Mendiagnosis Bertahap seperti Dokter, Akurasi Dua Kali Lipat
Kronologi Peretasan Terbesar: Dana Rp114 Triliun Raib dalam Sekejap
Binance Tangguhkan Perdagangan Usai Dugaan Peretasan Bernilai 6,3 Miliar Dolar AS
Berita Terkini
Lihat Semua
Usulan Donor Organ Anak Dicabut Setelah Tuai Kritik Keras
Peringatan Serangan Palsu Mengguncang Aplikasi Siaga, Warga Diminta Tetap Tenang

Dilatih Sebulan Lalu Langsung Diterjunkan, Ini Modus Perekrutan Korban Perdagangan Orang

Gol Menit Akhir Marukawa Bawa Dewa United Balikkan Keadaan atas Persija